
角色与权限模型
平台通过企业、空间和应用角色管理用户的操作范围,通过文件夹、元素及菜单权限控制具体资源的访问。可直接为用户授权,也可为用户组授权,统一管理具有相同职责的成员。
本篇介绍角色的作用范围、不同授权来源如何共同生效,以及元素权限与菜单权限的关系。成员维护、元素授权和菜单配置的具体操作分别参见成员与用户组、元素管理与权限和菜单导航与首页入口。
入口说明
选择目标企业后,根据需要进入以下入口:
|
配置内容 |
入口 |
用途 |
|---|---|---|
|
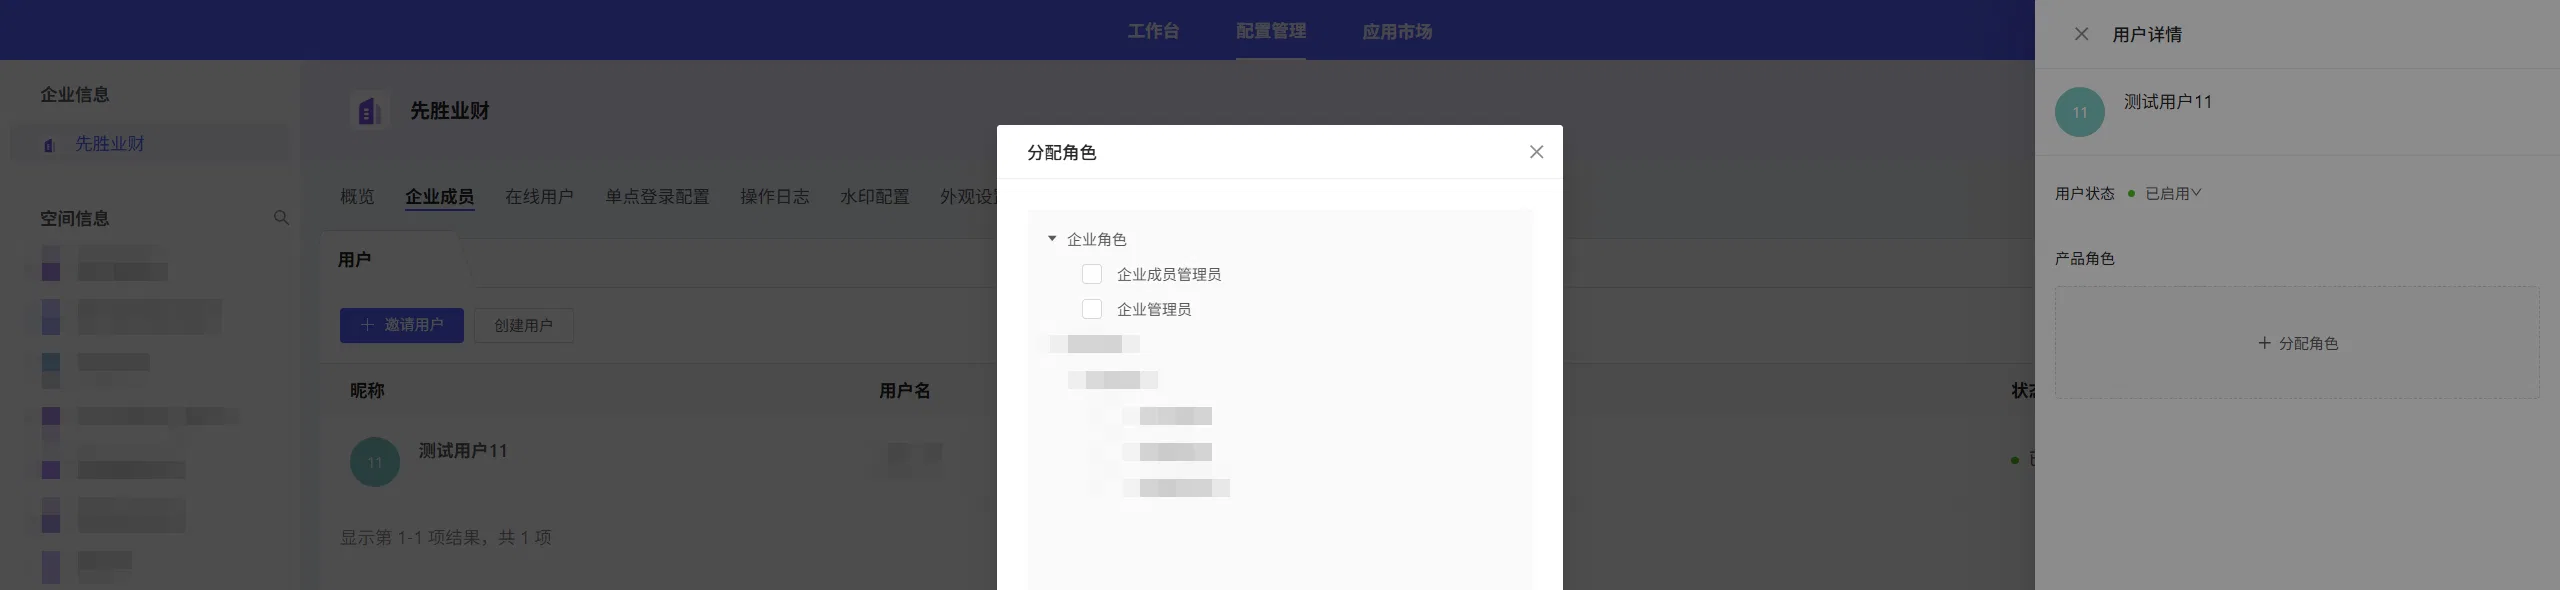
企业角色 |
配置管理 → 企业信息 → 企业成员 → 用户 |
为企业成员分配企业角色。 |
|
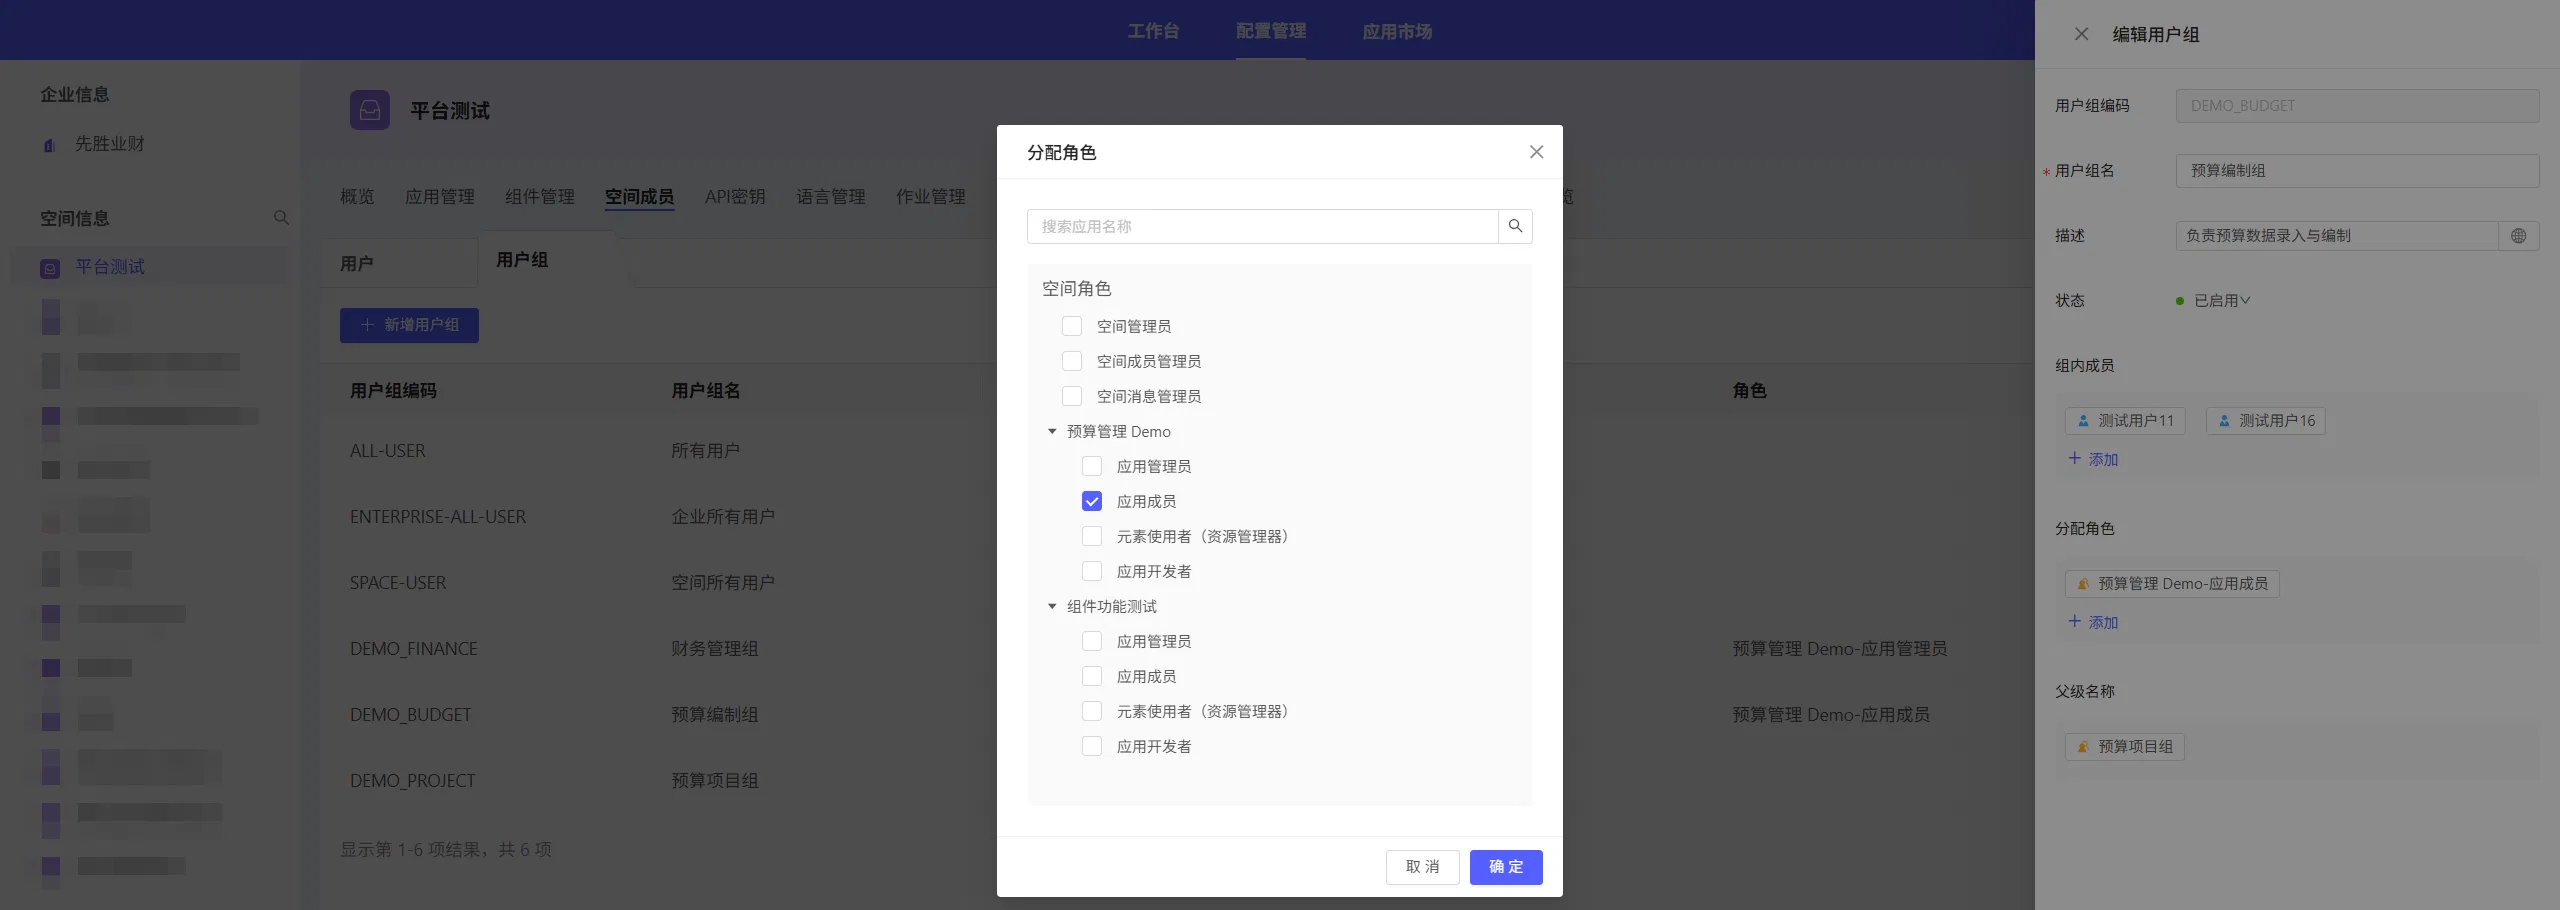
空间、应用角色 |
配置管理 → 目标空间 → 空间成员 → 用户或用户组 |
为用户或用户组分配当前空间及其应用的角色。 |
|
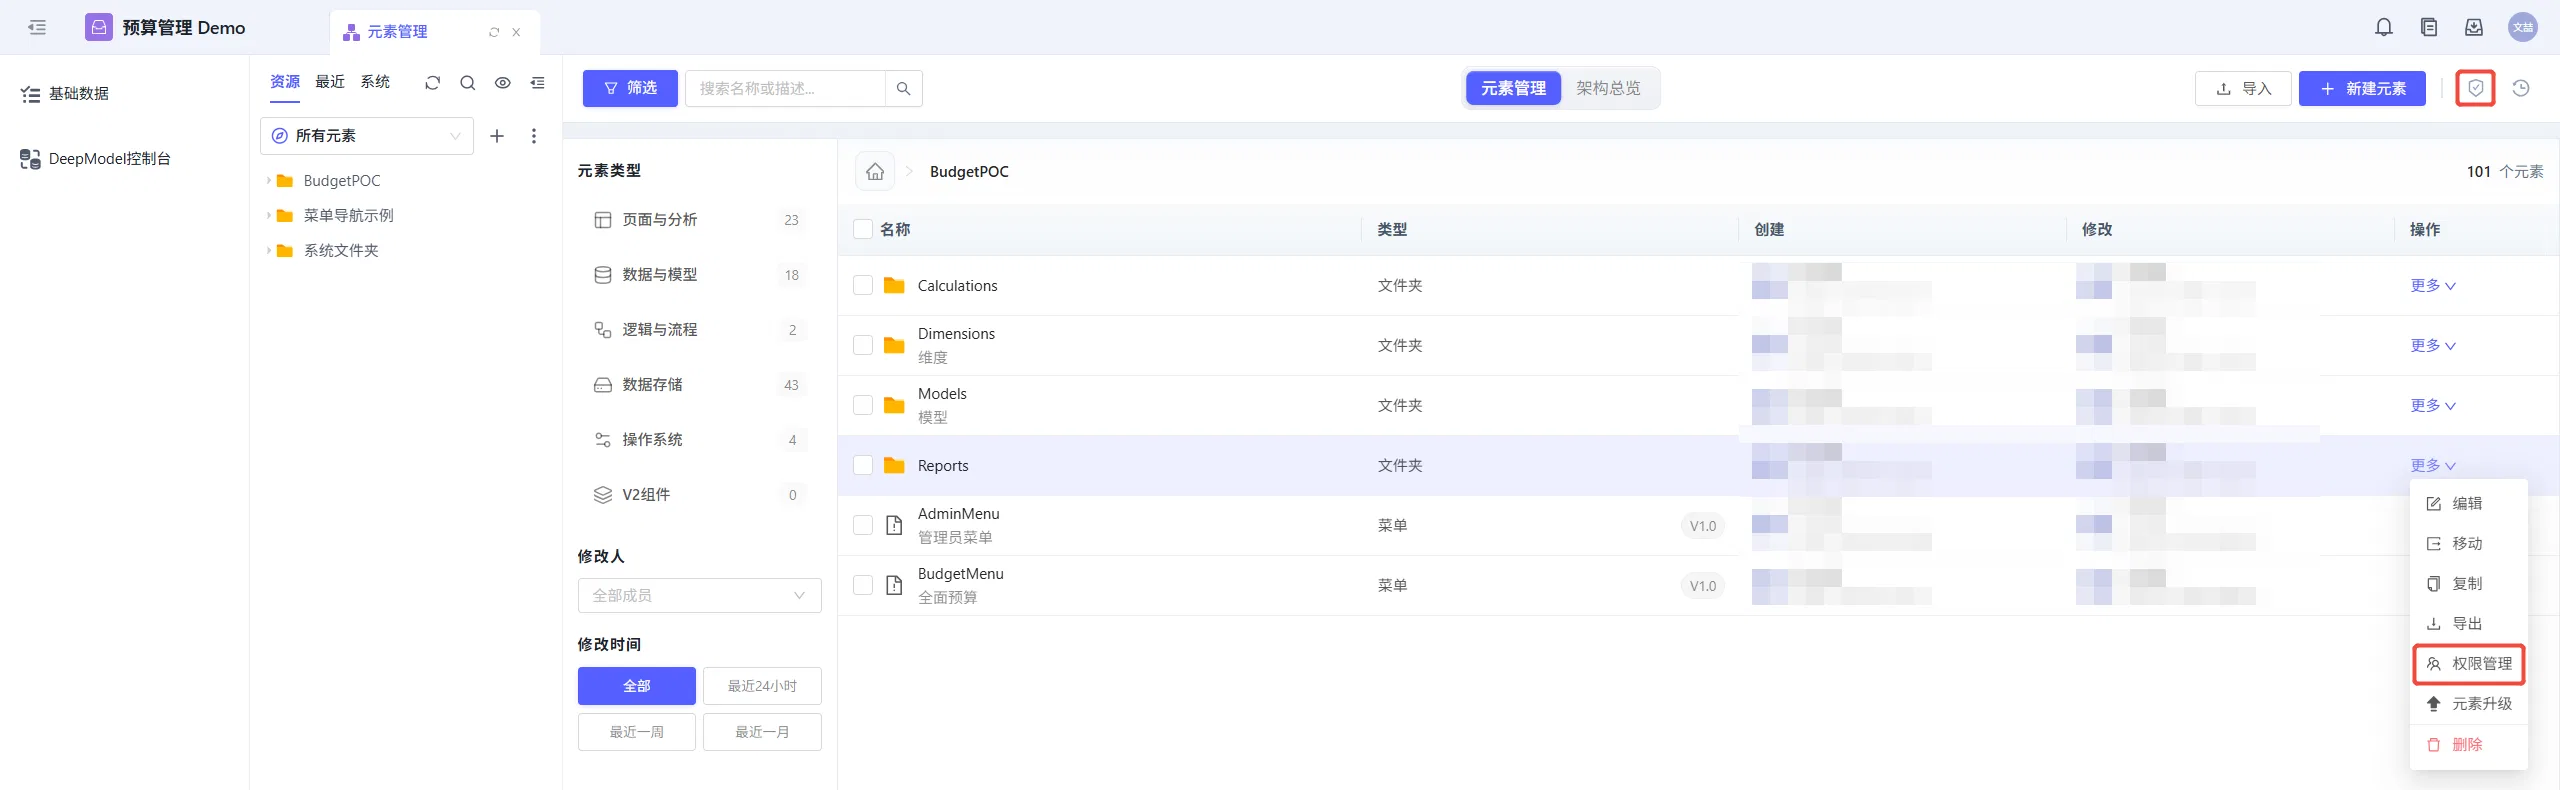
文件夹、元素权限 |
目标应用 → 设置 → 元素管理 → 目标文件夹或元素的“权限管理” |
设置权限来源及各档权限对应的用户、用户组。 |
|
菜单权限 |
目标应用的菜单编辑页面 |
设置菜单整体权限及单个菜单项的权限。 |
角色及作用范围
角色应结合所属企业、空间或应用理解。例如,在一个应用中拥有“应用管理员”角色,不代表可以管理同一空间的其他应用。
|
角色 |
作用范围 |
主要用途 |
|---|---|---|
|
超级管理员 |
平台 |
管理后台、平台级配置及企业成员,不等同于空间、应用中的业务管理员。 |
|
企业管理员 |
当前企业 |
管理企业信息和成员,并管理企业下的空间及应用资源。 |
|
企业成员管理员 |
当前企业 |
维护企业成员及其角色,不等同于企业管理员;对企业管理员的角色和账号操作存在限制。 |
|
空间管理员 |
对应空间 |
管理空间配置、成员、用户组及空间内的应用资源。 |
|
空间成员管理员 |
对应空间 |
管理空间成员、用户组及其角色,不因该角色自动获得应用和元素的管理权限。 |
|
空间消息管理员 |
对应空间 |
负责空间消息管理,不因该角色自动获得成员或应用管理权限。 |
|
应用管理员 |
对应应用 |
管理应用及其文件夹、元素等资源。 |
|
应用开发者 |
对应应用 |
具备元素使用和编辑能力;删除和权限管理等操作仍需相应授权,不因该角色自动获得。 |
|
应用成员 |
对应应用 |
进入应用使用业务功能,具体元素操作仍取决于元素权限。 |
|
元素使用者(资源管理器) |
对应应用 |
可进入“元素管理”,按文件夹和元素的有效权限执行操作;该角色本身不授予全部元素的使用或管理权限。 |
普通企业成员是一种成员身份,不代表已获得全部空间、应用或元素的访问权限。企业成员管理及空间成员管理的具体操作范围参见成员与用户组。
“元素管理”入口向对应范围内的企业管理员、空间管理员、应用管理员、应用开发者和元素使用者开放。仅拥有应用成员等其他角色,或单独获得元素授权,不会获得该入口;业务用户可通过已授权的菜单访问元素。
授权方式与生效范围
|
授权方式 |
说明 |
适用场景 |
|---|---|---|
|
直接为用户授权 |
将角色或资源权限分配给指定用户。 |
少量用户或个别特殊职责。 |
|
为用户组授权 |
将角色或资源权限分配给用户组,组内成员通过用户组获得权限。 |
同一部门、项目或岗位的批量授权。 |
用户直接获得的角色与通过用户组获得的角色共同生效,不会因加入一个权限较少的用户组而降低已有权限。对同一元素,通过用户及用户组获得多档授权时,按较高的权限生效。
角色分配与资源授权是不同的配置:为用户组分配“应用成员”角色,不代表该组已获得应用内全部元素的使用权限。元素还可沿用父级文件夹的授权,具体规则见下文。
取消某一处授权后,用户仍可能通过直接授权、其他用户组、父级继承或管理员、应用开发者角色获得权限。撤销权限时,应检查所有有效来源,而不是追加一档较低权限。
文件夹与元素权限
角色决定管理范围,元素权限决定对具体资源可以执行哪些操作。企业管理员、空间管理员和对应应用的应用管理员具有相应范围内的管理能力,不能通过仅给其配置“仅使用权限”来限制管理员权限。
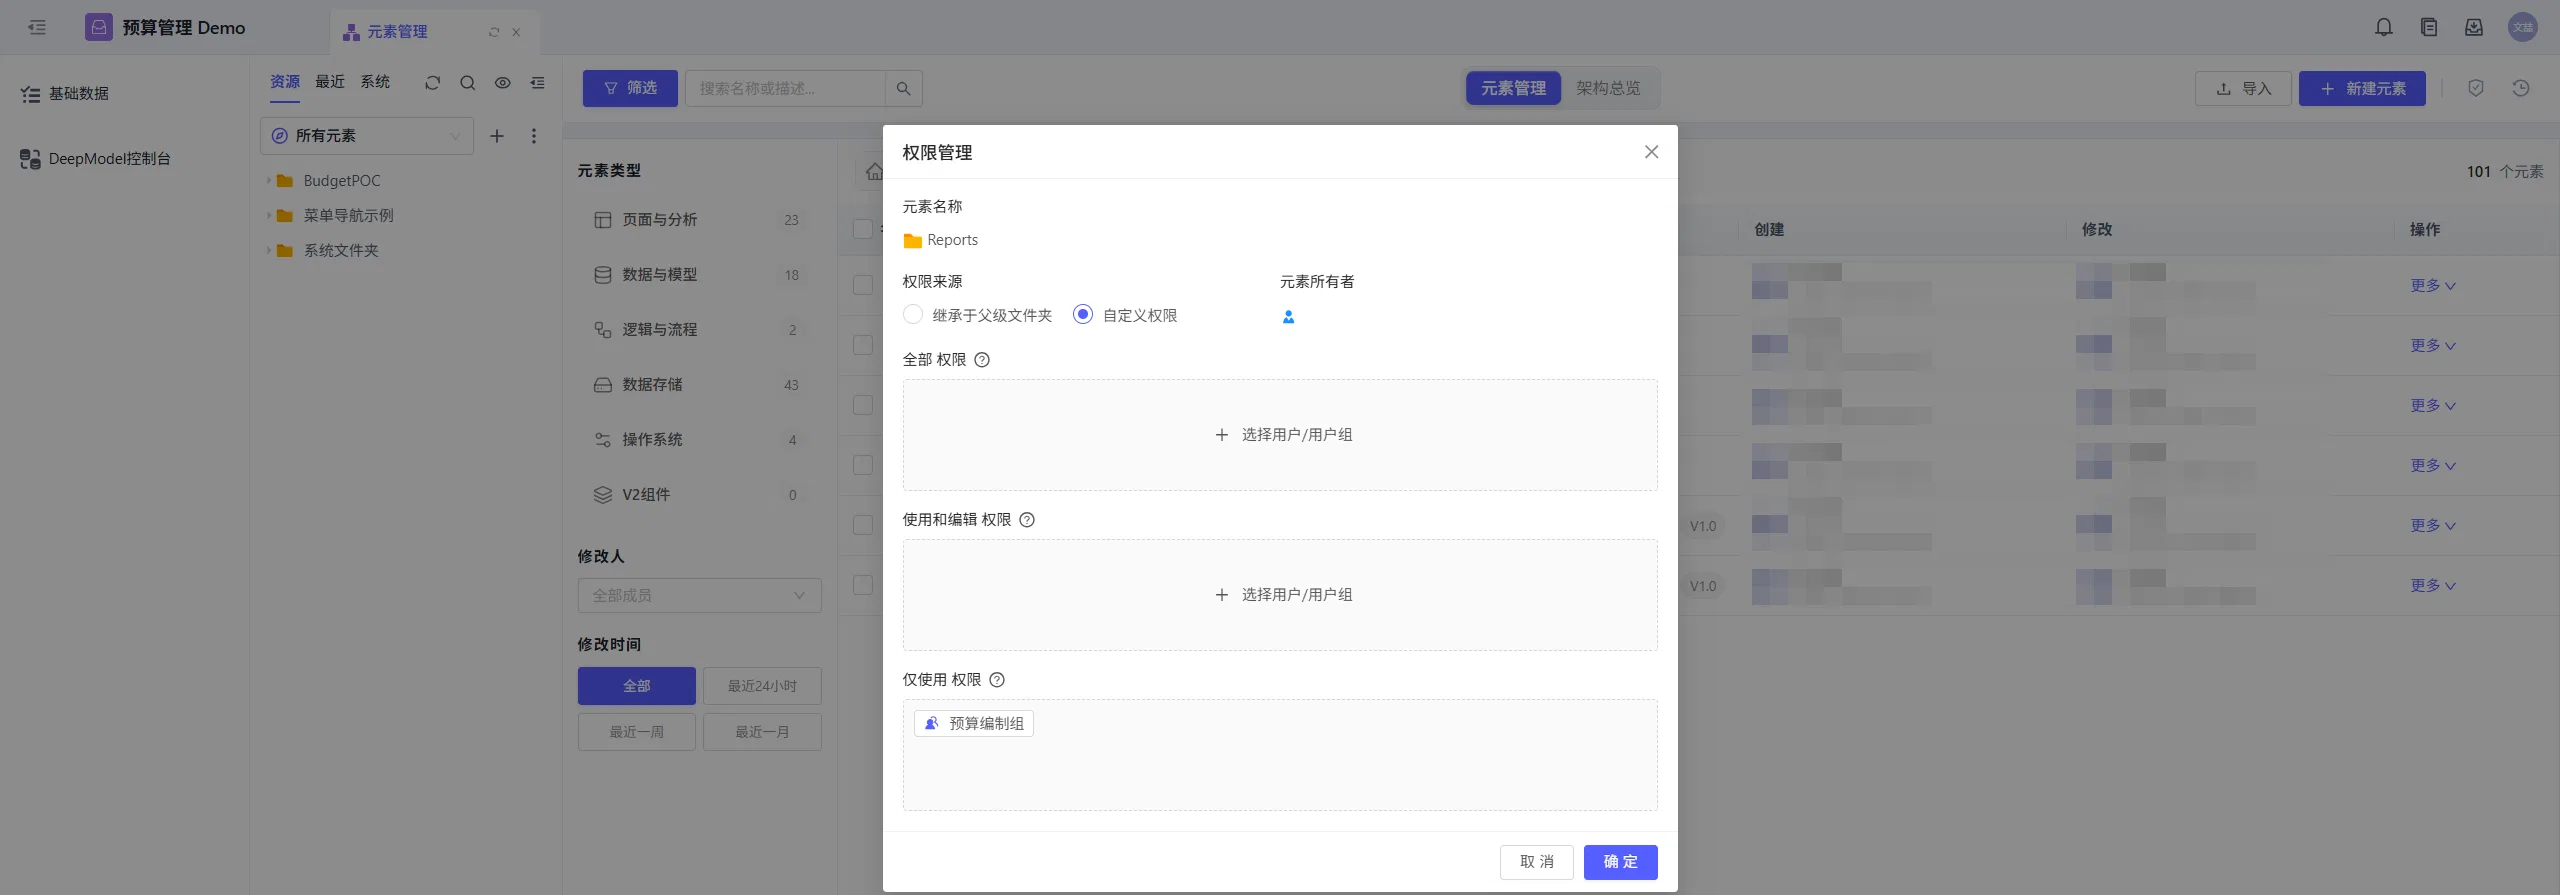
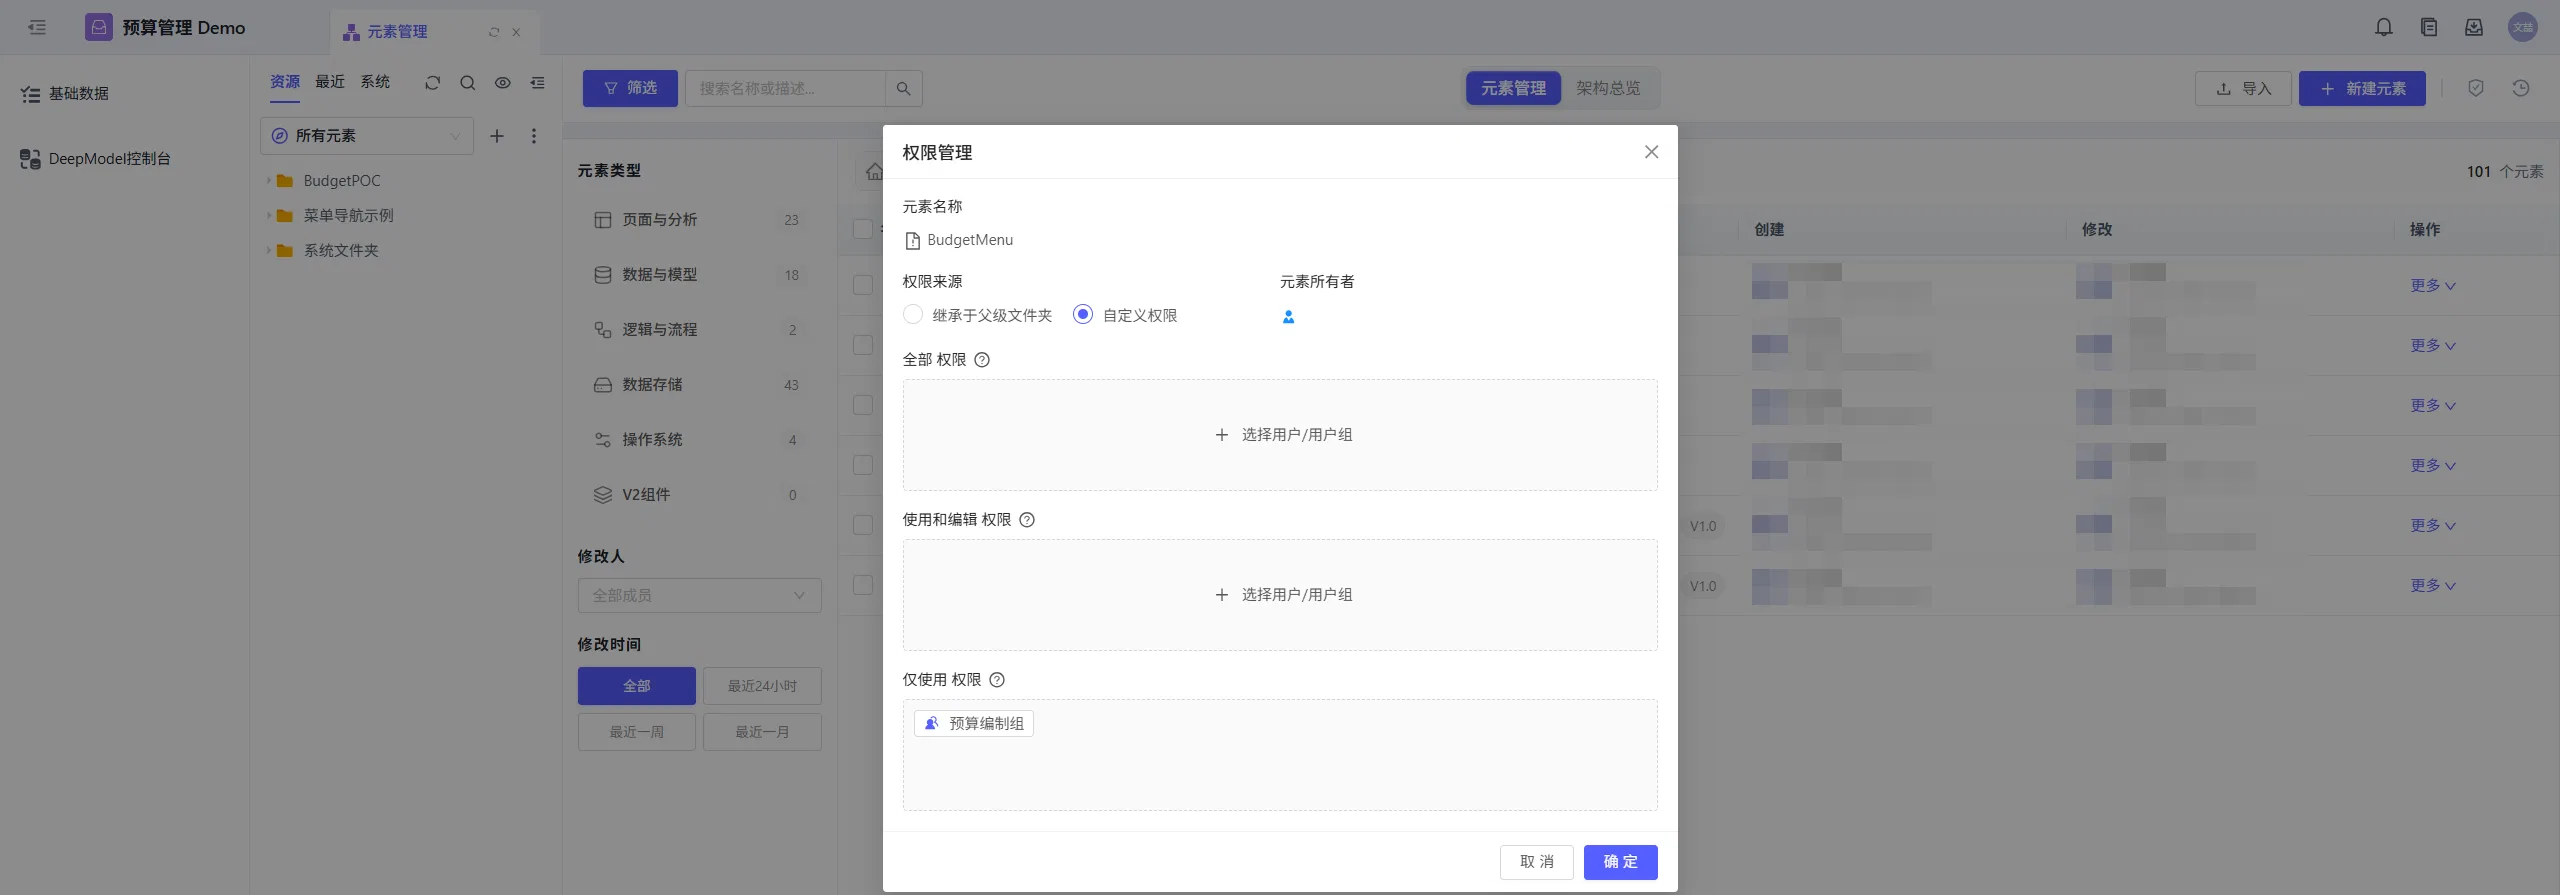
权限来源:
|
选项 |
说明 |
|---|---|
|
继承于父级文件夹 |
沿用父级文件夹的授权。根目录下的文件夹或元素不能选择此项。 |
|
自定义权限 |
为当前文件夹或元素单独选择各档权限对应的用户、用户组。 |
从自定义权限切换为继承时,会清空已配置的自定义授权;再次切回自定义权限时需要重新配置。切换前应确认页面提示的影响范围。
权限档位:
|
权限 |
主要能力 |
|---|---|
|
全部 |
使用和编辑元素,以及导出、移动、复制、升级、重命名、删除和权限管理。 |
|
使用和编辑 |
使用和编辑元素,以及导出、移动、复制、升级、重命名;不包含删除和权限管理。 |
|
仅使用 |
进入元素使用视图、查看关联关系和复制元素;不包含编辑、删除和权限管理。复制仍受元素允许操作及目标目录权限限制。 |
具体元素支持的操作还与组件能力有关。元素使用权限不等同于业务数据的全部访问权限,组件内部的数据范围及操作限制需按对应组件的权限配置判断。
单个文件夹、元素的授权和批量配置操作参见元素管理与权限。顶部批量“权限管理”入口与单个元素的权限管理操作有不同的开放条件,不能仅根据是否显示顶部入口判断用户对某个元素的管理权限。
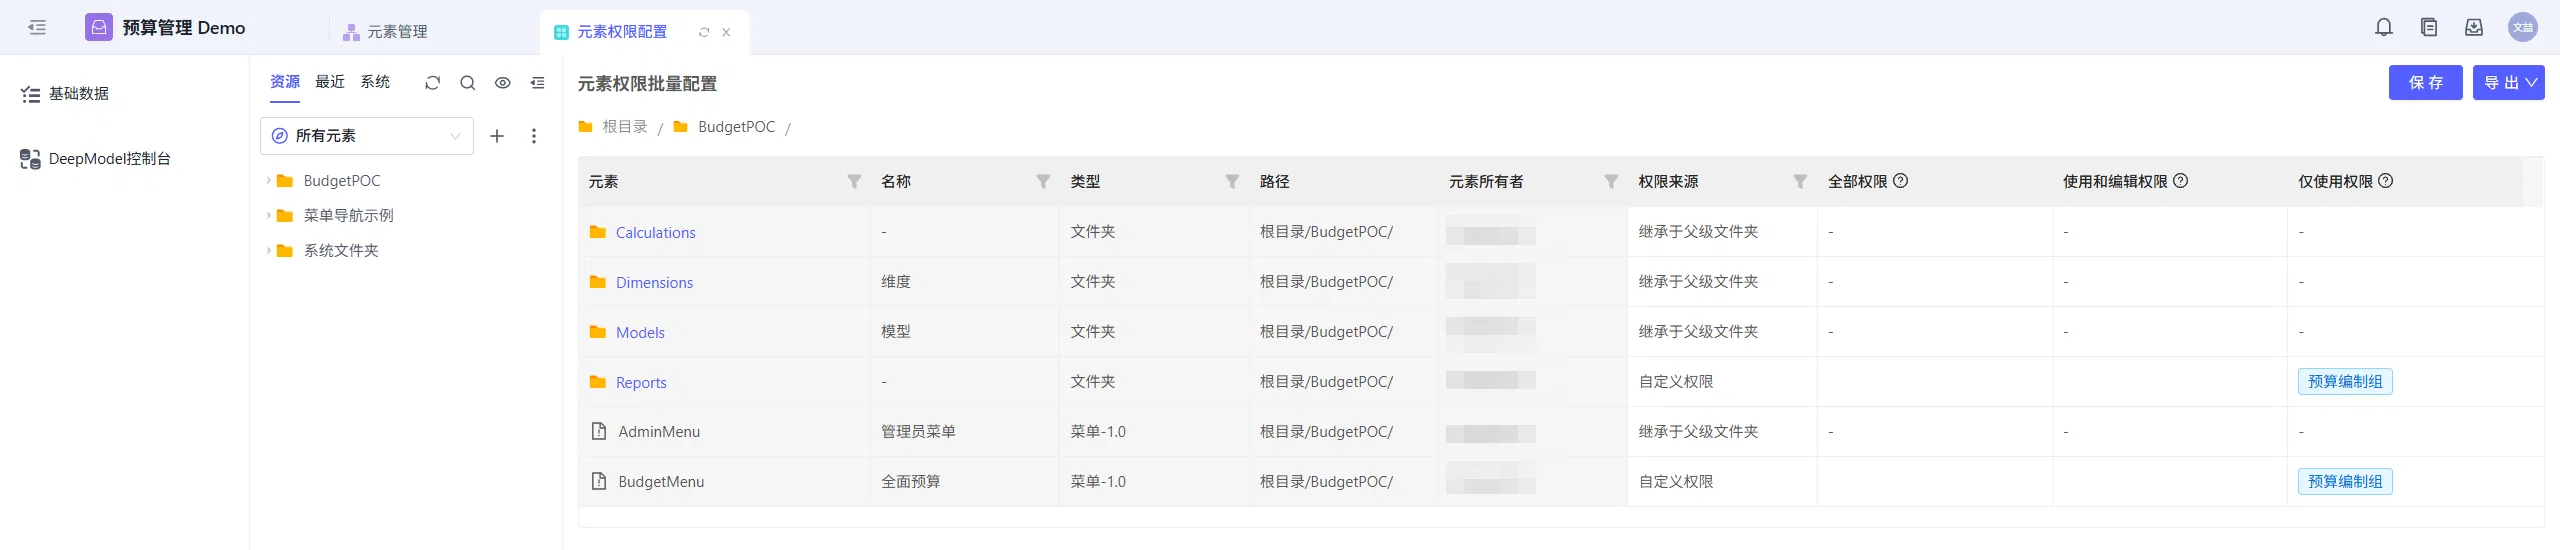
菜单权限与元素权限
菜单本身也是元素。需要区分菜单元素的使用权限、菜单内部的权限规则,以及关联业务元素的权限。
|
权限层次 |
说明 |
|---|---|
|
菜单元素的使用权限 |
决定用户能否看到整套菜单,在“元素管理”中授权。 |
|
菜单整体权限与单项权限 |
决定菜单内部哪些入口可用。未开启单项权限时沿用整体规则,开启后按该项规则判断。 |
|
关联业务元素的权限 |
菜单采用继承元素权限时,按关联元素的有效权限判断;进入编辑视图仍需相应的元素编辑权限。 |
希望菜单与业务元素采用相同访问范围时,可选择继承元素权限;需要单独开放菜单入口时,可选择“公开”或“指定用户/组”。“公开”不代表允许匿名访问平台,菜单授权也不自动授予元素编辑权限,或解除组件内部的数据范围及操作限制。
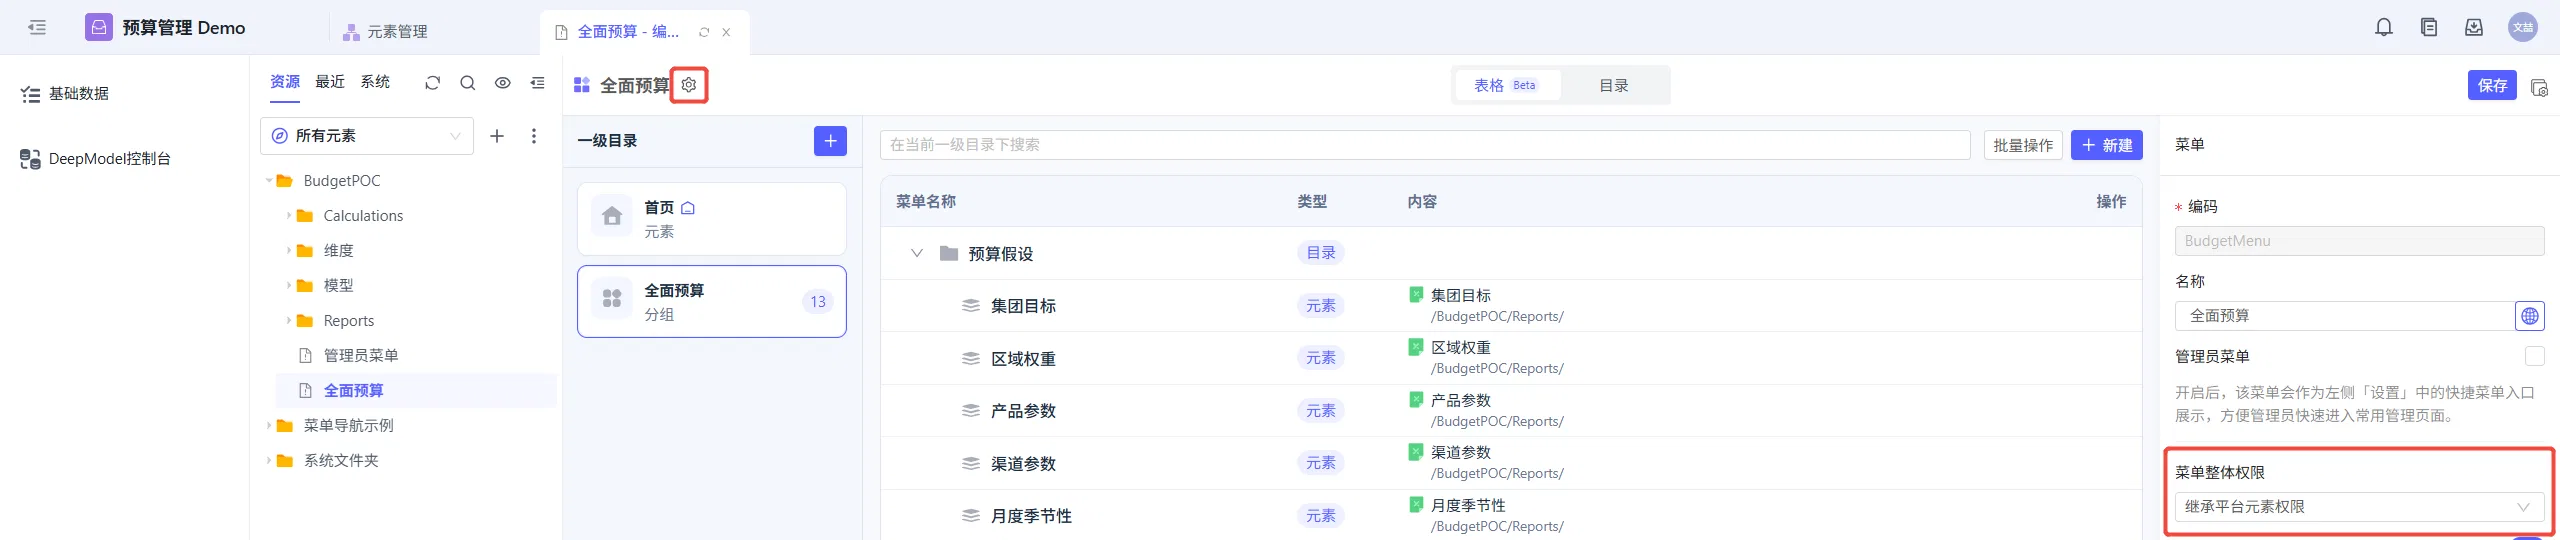
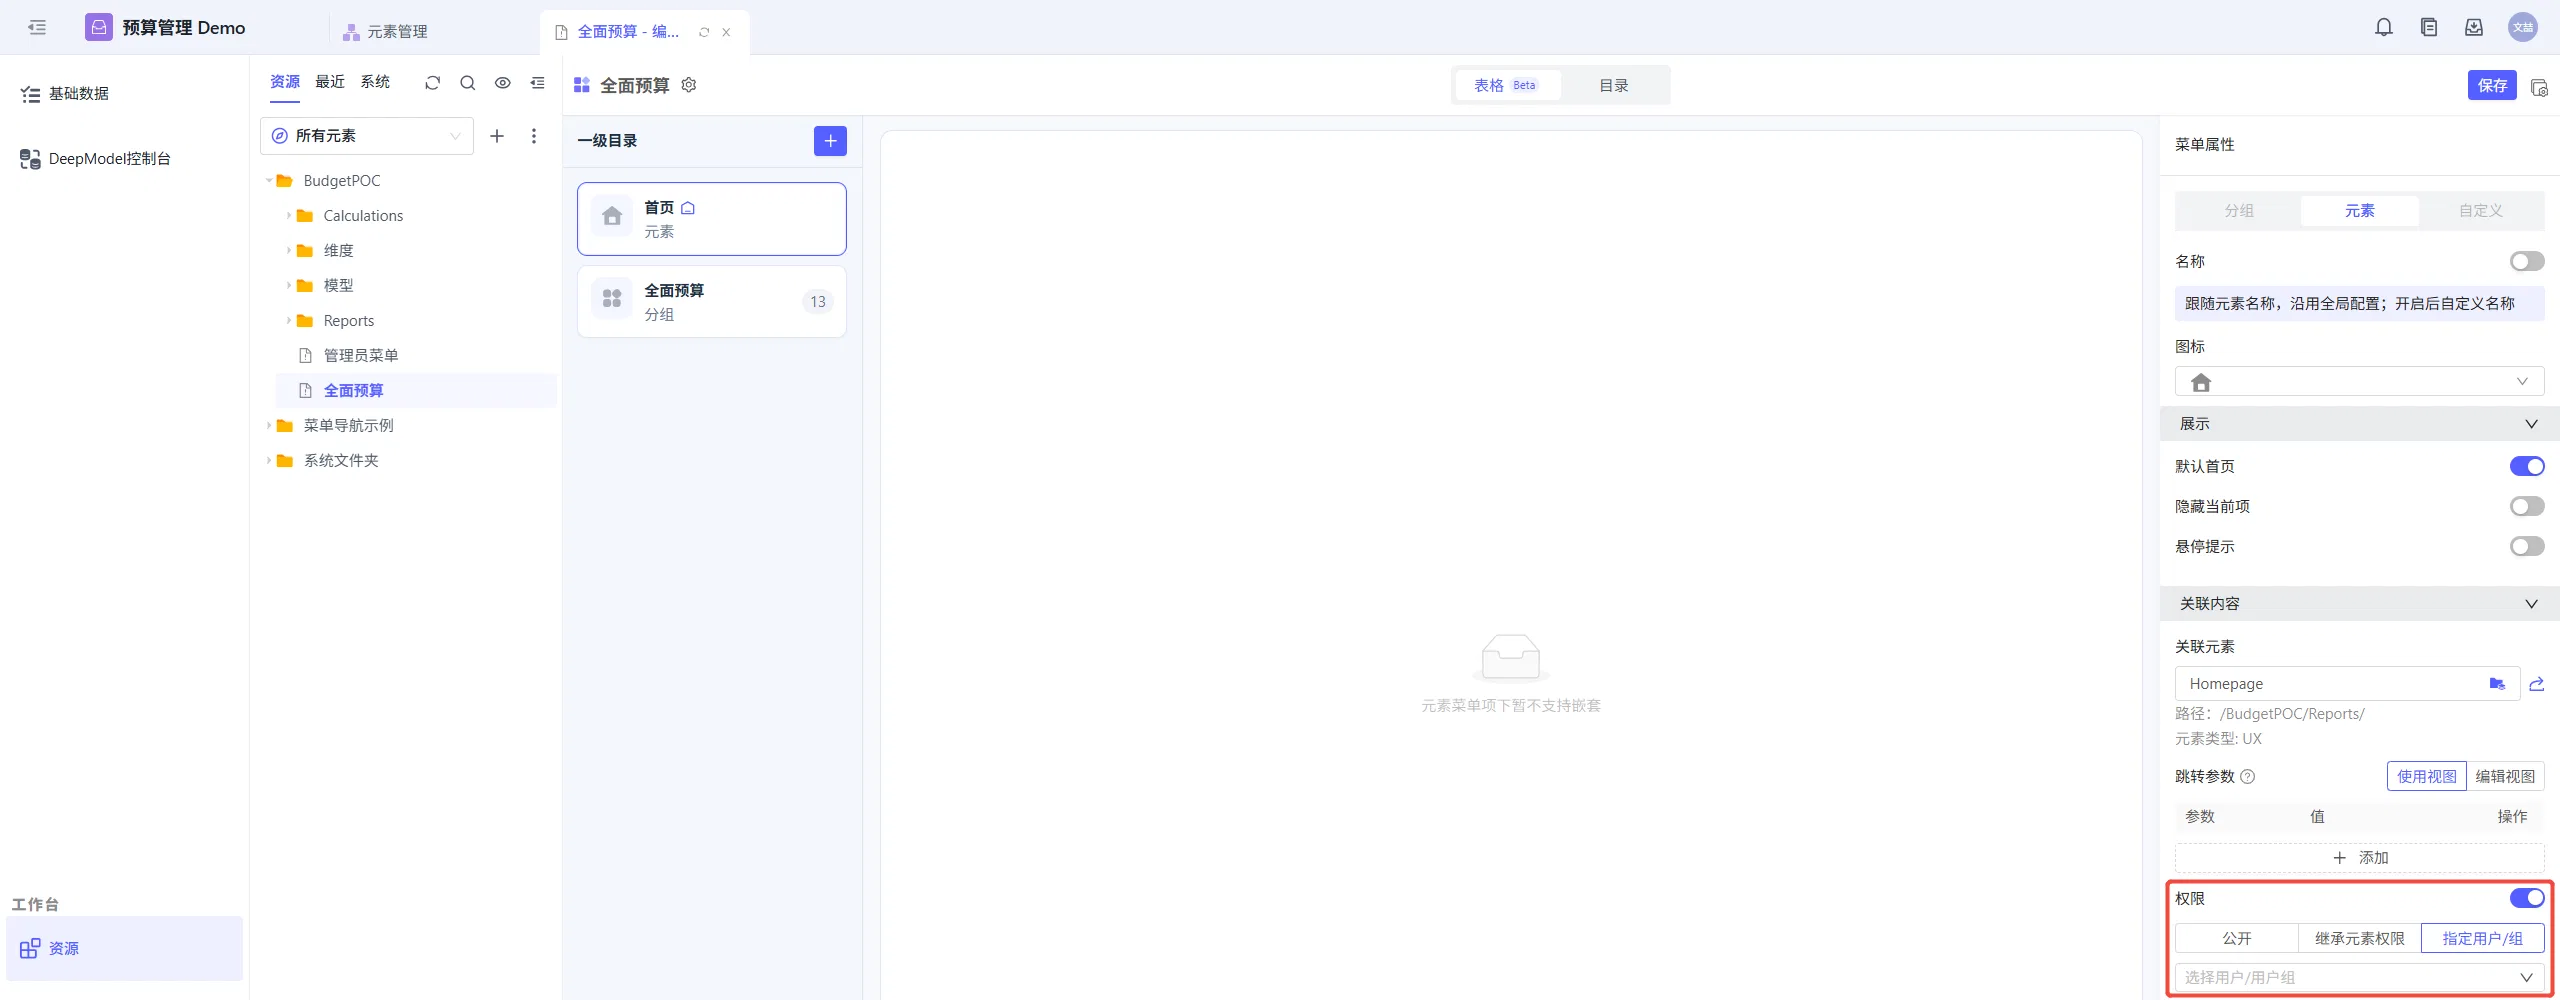
菜单整体权限和单项权限的选项及配置方法参见菜单导航与首页入口。
授权示例
以“预算编制组”使用“预算管理”应用中的“预算填报表”为例:
-
将测试用户加入目标企业和空间,并加入“预算编制组”。
-
为该组分配“预算管理”应用的“应用成员”角色。
-
在“预算填报表”的权限管理中,为该组分配“仅使用”权限;如元素继承父级文件夹权限,也可在父级文件夹中配置。
-
为该组授予对应菜单元素的“仅使用”权限,确保组内成员可以看到该菜单。
-
在菜单中添加“预算填报”菜单项,关联“预算填报表”的使用视图。将菜单整体权限设为“继承平台元素权限”,并让该菜单项沿用整体配置;或为该菜单项单独设置“继承元素权限”,使其与填报表采用相同的访问范围。
-
使用组内普通成员账号检查能否进入应用、打开菜单及元素,并确认没有获得不需要的编辑、删除或管理权限。
验证普通成员的授权结果时,应使用不具有企业管理员、空间管理员、应用管理员或应用开发者角色的测试账号,避免这些角色带来的权限影响验证结果。
常见问题
问:分配了应用成员角色,为什么仍打不开元素?
答:应用成员角色不代表拥有应用内全部元素的权限。应检查目标元素是否继承父级文件夹权限,以及用户或所属用户组是否获得对应授权。
问:为用户配置“仅使用”,为什么仍能编辑元素?
答:用户可能同时拥有应用开发者、管理员角色,或通过其他用户组获得“使用和编辑”“全部”权限。较低档位的授权不会覆盖已有的较高权限。
问:移除用户组中的角色后,用户为什么仍有权限?
答:应同时检查用户直接分配的角色、其他所属用户组的角色,以及元素的直接授权和继承权限。移除一个来源不会自动撤销其他来源的授权。
问:权限调整后,用户页面没有变化怎么办?
答:先刷新页面,必要时重新登录,再确认当前企业、空间和应用是否正确,并检查用户所属用户组、角色及元素权限来源。
回到顶部
咨询热线
400-821-9199
